Check Point Research, la división de Inteligencia de Amenazas de Check Point® Software Technologies Ltd., empresa global en soluciones de ciberseguridad, ha publicado sus resultados globales de ciberamenazas correspondientes a agosto de 2026. Los datos revelan que las empresas de todo el mundo enfrentaron un promedio de 2.422 ciberataques por semana, lo que representa un aumento del 4% en comparación con el mes anterior y un incremento del 22% interanual.
Estos datos reflejan una amplia escalada en el riesgo en el panorama de la ciberseguridad. Los volúmenes de ataques mantuvieron su tendencia al alza durante el verano, mientras que el ransomware, el phishing y la exposición de datos relacionada con la IA generativa siguieron siendo los principales desafíos de seguridad para las empresas. En conjunto, estas tendencias subrayan la necesidad de una estrategia de seguridad centrada en la prevención que proporcione a las organizaciones visibilidad y control constantes sobre los usuarios, el correo electrónico, las redes, los entornos en la nube y las herramientas de IA.
“Los datos de agosto muestran que el ciberriesgo se está expandiendo en varios frentes al mismo tiempo. Con el aumento de los ataques, la aceleración del ransomware, el phishing como punto de entrada habitual y la IA generativa creando una nueva vía para la exposición de datos, los equipos de seguridad no pueden confiar en defensas fragmentadas. Necesitan una protección enfocada en la prevención que combine visibilidad, control y automatización en la red, la nube, los endpoints, el correo electrónico y el uso de la IA para detener las amenazas antes de que interrumpan las operaciones o expongan información confidencial”, afirma Eusebio Nieva, director técnico de Check Point Software para España y Portugal.
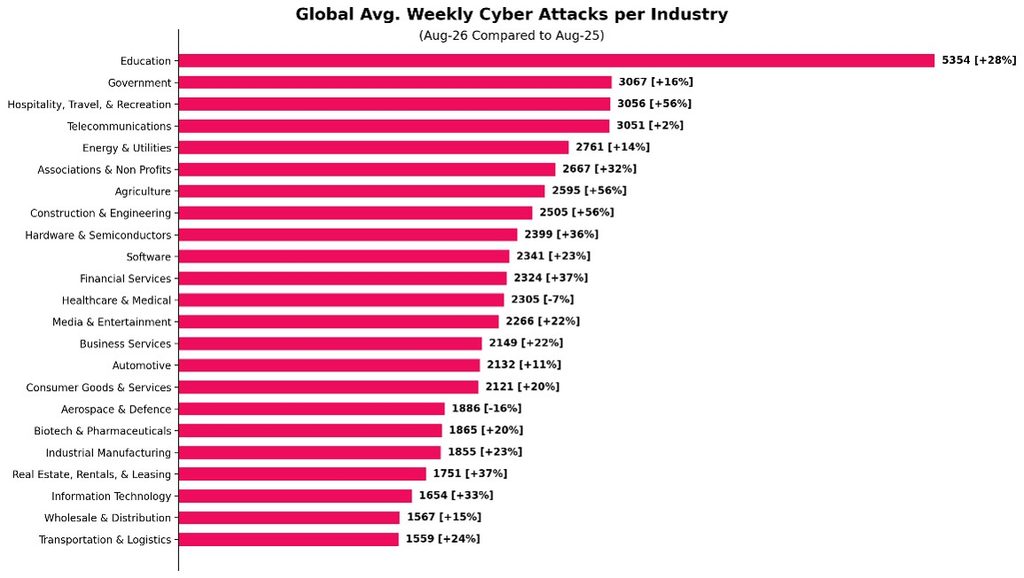
Por sectores, el de la Educación siguió siendo el más atacado a nivel mundial, con una media de 5.354 ataques semanales por organización, lo que representa un aumento interanual del 28%. Le siguió la Administración Pública, con 3.067 ataques semanales, mientras que Hostelería, Viajes y Ocio subió al tercer puesto con 3.056, un incremento del 56%. Este patrón refleja cómo los atacantes continúan centrándose en entornos con grandes bases de usuarios, múltiples puntos de acceso y valiosos flujos de datos, donde cualquier interrupción puede tener un impacto operativo inmediato.
Los ciberataques en España crecen un 8%
En España, las organizaciones registraron una media de 2.192 ataques semanales en agosto, lo que supone un aumento del 8% respecto al mismo mes de 2025. Los sectores más afectados fueron Gobierno, Bienes y Servicios de Consumo, y los Servicios Financieros, entre otros.
- Gobierno.
- Bienes y Servicios de Consumo.
- Servicios Financieros
- Telecomunicaciones.
- Servicios Empresariales
- Industria Manufacturera.
- Energía y Utilities.
Por regiones, Latinoamérica siguió siendo la más expuesta, con 3.577 ataques semanales por organización, lo que supone un incremento interanual del 25%. Europa registró el crecimiento más rápido, subiendo un 28% interanual, mientras que África alcanzó los 3.335 ataques semanales y APAC los 3.325. El incremento en Europa demuestra que la presión en materia de ciberseguridad no se limita a las regiones con volúmenes tradicionalmente altos, sino que se está extendiendo hacia economías digitales maduras donde las organizaciones operan en entornos complejos e interconectados.
Riesgos de exposición de datos por IA generativa
El riesgo relacionado con la IA generativa siguió formando parte del día a día de las operaciones empresariales en agosto:
- 1 de cada 43 prompts a GenAI suponía un alto riesgo de filtración de datos sensibles.
- El 86% de las organizaciones que utilizan herramientas de GenAI experimentó actividad de solicitudes de alto riesgo.
- Cada empresa utilizó una media de 7 herramientas diferentes de GenAI.
- Cada usuario generó 106 prompts al mes.
- El sector sanitario registró la tasa más alta de exposición por prompts de alto riesgo de GenAI, con un 4%, seguido del sector del software con un 3,6% y el de Servicios Empresariales con un 3,5%.
- América Latina registró la tasa regional más alta con un 3,5%, por encima de la media global del 2,3%. Estas diferencias señalan la necesidad de una gobernanza de IA específica para cada sector, especialmente en industrias ricas en datos donde los empleados tienen más probabilidades de manejar información sensible, regulada o propietaria.
El correo electrónico siguió siendo un vector clave de ataque, con uno de cada 112 correos clasificado como phishing, en comparación con uno de cada 128 en julio. Los enlaces aparecieron en el 72% de los correos de phishing, mientras que el 14% contenía archivos adjuntos. El continuo dominio de los enlaces refleja lo fácil que resulta para los atacantes escalar campañas de ingeniería social, adaptar rápidamente los señuelos a eventos de actualidad o procesos de negocio, y dirigir a los usuarios a páginas de robo de credenciales o distribución de malware.
Por sectores, las asociaciones y organizaciones sin ánimo de lucro registraron la tasa más alta con un 1,87%, seguidas de construcción e ingeniería con 1,74%. Estos sectores a menudo dependen de comunicaciones externas frecuentes, donaciones, licitaciones, socios o proveedores, lo que puede dificultar a los usuarios distinguir entre interacciones legítimas y maliciosas.
Ataques de ransomware
La actividad de ransomware continuó intensificándose en agosto. Se reportaron un total de 1.042 ataques de ransomware, casi el doble del nivel registrado en agosto de 2025 y un 8% más que en julio. Por sectores, el de los Servicios Empresariales siguió siendo el más amenazado, representando el 36% de los ataques de ransomware reportados, seguido de la Industria Manufacturera con un 13% y los Bienes y Servicios de Consumo con un 12%. La concentración en los servicios a empresas sugiere que los atacantes siguen priorizando a las organizaciones situadas en el centro de cadenas de suministro más amplias y que pueden generar un mayor impacto negativo en los eslabones posteriores.
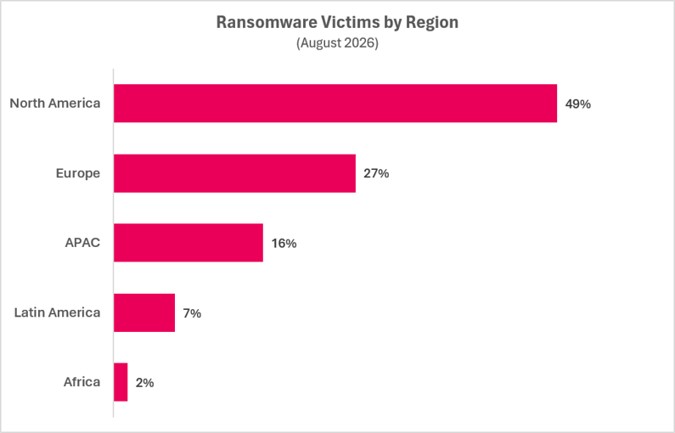
Qilin fue el grupo de ransomware más activo en agosto, responsable del 15% de los ataques publicados, seguido por The Gentlemen con un 10%. Orova entró en el top tres por primera vez, representando el 4%. Los movimientos entre los principales grupos de ransomware ilustran cómo el panorama de amenazas cuenta con actores consolidados manteniendo la presión mientras que grupos más nuevos o previamente menos visibles pueden ganar protagonismo rápidamente.
Para las empresas, el panorama de amenazas de agosto refuerza la importancia de pasar de una detección reactiva a una prevención proactiva, respaldada por controles de seguridad unificados que puedan reducir la complejidad a la vez que ayudan a los equipos a identificar y bloquear amenazas en entornos digitales cada vez más distribuidos.