Los resultados de la encuesta global “Inside the 2026 SMB Threat Landscape: From Phishing and Scams to Fake AI Tools”, realizada entre pequeñas y medianas empresas (pymes) ponen de manifiesto la creciente necesidad de contar con una protección avanzada y adaptada a sus necesidades.
A medida que las pequeñas y medianas empresas se convierten cada vez más en un objetivo prioritario para los actores de amenazas, comprender el verdadero impacto operativo y económico de los incidentes de seguridad resulta fundamental. Una nueva encuesta global realizada por Kaspersky analiza las principales brechas de seguridad de las compañías con menos de 500 empleados y destaca las áreas de mayor riesgo.
Según una encuesta realizada entre profesionales de TI y seguridad informática del segmento de pymes, el 92% de los encuestados en España afirma haber sufrido al menos un incidente de ciberseguridad durante el último año. Entre las amenazas identificadas como más dañinas en España se encuentran los ataques de phishing 28%, ciberataques que utilizan herramientas administrativas (23%) y por último, los fraudes de facturas o de pagos.
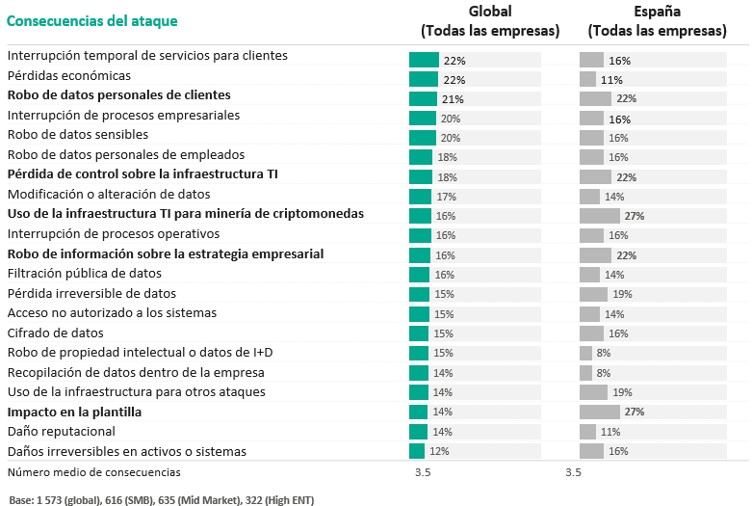
En concreto, el uso de la infraestructura de TI para el minado de cripto monedas, y las contrataciones o despidos forzados fueron las principales consecuencias del incidente que más ha afectado a las organizaciones en España, señaladas por el 27% de los encuestados españoles cada una. Otros impactos relevantes, que afectaron a más de una quinta parte de las empresas, fueron el robo de datos de clientes (22%), la pérdida de control sobre la infraestructura TI (22%) y el robo de información estratégica de la empresa (22%).
El informe también destaca el carácter irreversible de algunos daños: en España el 19% de las compañías sufrió una pérdida de datos irrecuperable, mientras que el 16% experimentó daños permanentes en activos corporativos. Estos resultados ponen de manifiesto los riesgos a largo plazo que los incidentes de ciberseguridad pueden generar para las pymes.
El estudio, realizado por el centro interno de investigación de Kaspersky, incluyó 1.800 entrevistas a nivel global en 18 países: Brasil, México, Colombia, Francia, Alemania, Italia, España, India, Indonesia, Malasia, China, Tailandia, Vietnam, Egipto, Sudáfrica, Arabia Saudí, Turquía y Rusia. Del total de la muestra, 616 encuestados pertenecían al segmento de pequeñas y medianas empresas.
Principales objetivos de los ciberdelincuentes
Más allá del impacto económico inmediato, los ciberdelincuentes centraron sus esfuerzos principalmente en el robo de información y datos sensibles. En España, los objetivos más frecuentes de los atacantes fueron la información sobre la estrategia empresarial de la organización (27%), el robo de datos personales de clientes (27%) y el robo de información sensible, como credenciales financieras o documentos legales (27%). También destacan el robo de datos personales de empleados (19%) y la sustracción o extorsión de dinero (24%).
Estos datos reflejan que los ataques actuales no buscan únicamente interrumpir la actividad empresarial, sino acceder a información de valor que pueda ser utilizada para obtener beneficios económicos o facilitar nuevas intrusiones.
Los departamentos más atacados
Los datos muestran que, en España, los ciberdelincuentes dirigieron sus ataques principalmente contra los departamentos de TI (49%), seguidos por las áreas de contabilidad y finanzas (35%) y los equipos de seguridad informática (32%). También destacan otros departamentos como estrategia y planificación (30%) y desarrollo de negocio (27%), lo que refleja que los atacantes buscan acceder no solo a los sistemas técnicos, sino también a áreas con información estratégica o de alto valor para la organización.
A nivel global, los incidentes más graves afectaron de media a tres departamentos de forma simultánea, lo que evidencia que los ciberataques actuales tienen un impacto transversal dentro de las organizaciones y pueden comprometer diferentes áreas del negocio al mismo tiempo. En España, además, otros equipos como atención al cliente, operaciones y recursos humanos (19% en cada caso) también aparecen entre los departamentos afectados.
Medidas adoptadas tras sufrir un ciberataque
Los incidentes recientes han llevado a las empresas españolas a implementar nuevas medidas de ciberseguridad en tres áreas clave: procesos, personas y tecnología.
La principal prioridad ha sido la instalación de soluciones de monitorización de seguridad TI, como SIEM (30%), seguida de la implantación o actualización de soluciones de seguridad en los dispositivos corporativos o personales de los empleados (27%) y la introducción o actualización de formaciones obligatorias en ciberseguridad para todos los empleados (27%).
Además, un 22% de las organizaciones españolas ha incorporado pruebas periódicas de penetración o ejercicios de red teaming para evaluar la seguridad de sus sistemas, mientras que otro 22% ha implementado soluciones de prevención frente a ataques DDoS. Estos datos reflejan una tendencia hacia estrategias de protección más proactivas, combinando tecnología, formación y evaluación continua de las capacidades de defensa.
“Los incidentes de ciberseguridad suelen tener consecuencias mucho más graves para las pequeñas y medianas empresas que para las grandes corporaciones, ya que en algunos casos pueden llegar a poner en riesgo la propia supervivencia de estos negocios con recursos limitados. Ante un panorama marcado por amenazas diversas e intensas, limitaciones operativas y objetivos específicos de crecimiento, las pymes necesitan una protección escalable y diseñada para sus necesidades. Kaspersky Next Optimum, nuestra propuesta principal para este segmento, está diseñada para ofrecer capacidades de seguridad avanzadas y flexibles a empresas en crecimiento. Con la nueva gama de módulos de seguridad personalizables, los usuarios pueden ampliar las capacidades de sus productos principales y reforzar sus defensas a medida que evolucionan sus necesidades y desafíos”, comenta Ilya Markelov, Head of Unified Platform Product Line en Kaspersky