Los analistas de Kaspersky han descubierto una versión sofisticada y actualizada del infostealer para macOS conocido como MacSync. Detectado por primera vez entre 2024 y 2025 como una variante del stealer AMOS, el malware ha experimentado una importante transformación. Esta última versión, identificada en septiembre de 2026, utiliza una nueva y compleja cadena de infección y distribuye un infostealer y un backdoor en el dispositivo de la víctima, comprometiendo credenciales, diferentes tipos de datos de usuario y activos de criptomonedas.
El ciberataque comienza cuando un archivo malicioso llega al dispositivo del usuario, por ejemplo, después de descargar un malware que se hace pasar por una determinada aplicación, como una herramienta para compartir documentos, una billetera de criptomonedas u otro tipo de app. Esto desencadena una serie de descargas y manipulaciones maliciosas adicionales en el dispositivo. En algunos casos, una de las descargas maliciosas de la secuencia de ciberataque está alojada en una entrada pública del calendario de iCloud en formato .ics. Como resultado de la infección, se instalan los principales componentes del malware MacSync: un infostealer y un backdoor.
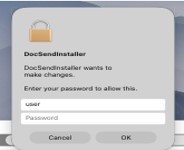
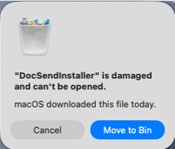
Cuando se ejecuta, el infostealer se presenta como una aplicación que el usuario cree haber descargado. A continuación, solicita al usuario que introduzca la contraseña de la cuenta de administrador. Una vez introducida la contraseña, aparece una notificación que indica que la app está “dañada” y sugiere moverla a la papelera, una técnica diseñada para distraer al usuario.
El stealer recopila datos de los navegadores web, como el historial de navegación, las cookies y las credenciales guardadas; información de aplicaciones de billeteras de criptomonedas; datos de Telegram; las credenciales de acceso y contraseña del dispositivo; y el archivo Keychain. También recopila la lista de aplicaciones instaladas, información sobre el modelo y el hardware del dispositivo, configuraciones de SSH y ZSH, así como otros datos.
Otro de los componentes de MacSync, el backdoor, se hace pasar por la aplicación legítima Finder y proporciona a los ciberdelincuentes acceso a los datos del usuario. En concreto, los ciberdelincuentes pueden desplegar de forma remota complementos modificados en el navegador del usuario (probablemente para sustituir extensiones de billeteras de criptomonedas por otras maliciosas), reemplazar la aplicación legítima de billetera de criptomonedas Ledger por un clon malicioso, recopilar diferentes tipos de información del sistema o archivos concretos del usuario y, potencialmente, ejecutar código arbitrario con otros fines.
«La nueva versión descubierta del infostealer MacSync presenta diferencias significativas respecto a sus versiones anteriores, ya que incorpora nuevas funcionalidades y hace que la cadena de infección sea más compleja. Los actores de amenazas también están desarrollando activamente técnicas de ingeniería social que sirven como vía de acceso inicial al dispositivo de la víctima, por lo que es importante extremar la vigilancia al instalar nuevas aplicaciones, especialmente si el desarrollador no es de confianza. Recomendamos comprobar siempre que la aplicación que se va a descargar o instalar procede del desarrollador original y verificar su legitimidad a través de fuentes fiables. La contraseña de administrador es la clave que protege los datos y credenciales más sensibles del dispositivo, por lo que los usuarios deben prestar atención cuando las aplicaciones se la soliciten», comenta Sergey Puzan, experto en seguridad de Kaspersky.