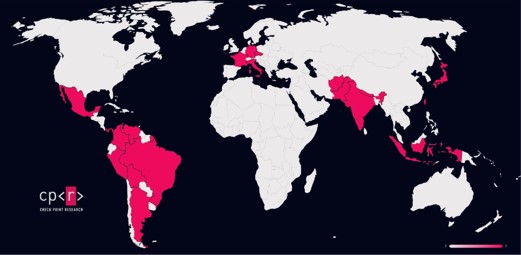
Check Point Research, la división de Inteligencia de Amenazas de Check Point® Software Technologies Ltd., empresa global en soluciones de ciberseguridad, ha identificado nuevas conexiones entre tres grupos de ciberespionaje vinculados a China que han dirigido sus operaciones contra organizaciones gubernamentales, empresas de telecomunicaciones e infraestructuras críticas de 21 países de Europa, Asia y Latinoamérica.
Tras un año de investigación, los expertos han detectado similitudes en las herramientas maliciosas y las infraestructuras utilizadas por SilentDelivery, OceanGate y DarkWire, tres grupos cuyas campañas parecían inicialmente independientes. Los hallazgos apuntan a la posible existencia de un proveedor común, denominado CopperDragon, que desarrollaría o suministraría malware e infraestructura a diferentes actores de ciberespionaje.
La investigación también ha permitido descubrir nuevas amenazas para sistemas Windows y Linux, entre ellas SquadC, AnnobinDoor y SparrowShell, además de ampliar el conocimiento sobre el conjunto de herramientas maliciosas Sparrow.
CopperDragon: un posible proveedor común detrás de diferentes campañas
Uno de los principales hallazgos es la identificación de elementos técnicos compartidos entre operaciones que hasta ahora parecían no guardar relación. Check Point Research ha denominado CopperDragon a la entidad que podría estar detrás del desarrollo y suministro de herramientas maliciosas e infraestructura utilizadas por distintos grupos vinculados a China.
Las primeras conexiones surgieron del análisis de FamousSparrow, un grupo relacionado anteriormente con Salt Typhoon y conocido por utilizar la puerta trasera SparrowDoor. Posteriormente, herramientas e infraestructuras similares aparecieron en operaciones asociadas a otros actores, como Earth Estries, TropicTrooper y UAT-9244.
Estos descubrimientos apuntan a un posible ecosistema común de malware que permitiría a diferentes grupos desarrollar sus propias campañas utilizando recursos compartidos. Los investigadores advierten de que encontrar el mismo malware o infraestructura de mando y control en dos ataques no significa necesariamente que hayan sido ejecutados por el mismo grupo.
Tres grupos de ciberespionaje con diferentes objetivos y métodos de ataque
La investigación distingue tres grupos de operaciones en función de sus objetivos, distribución geográfica y técnicas utilizadas:
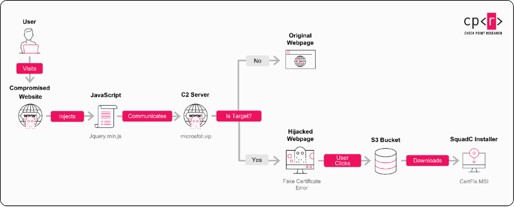
- SilentDelivery: desarrolla principalmente sus actividades en Europa y Asia, con operaciones identificadas en Alemania, Francia y República Checa. Compromete páginas web legítimas de sectores como Gobierno, Transporte Marítimo, IT e Investigación para mostrar falsas advertencias de seguridad de Chrome. Estas alertas engañan a las víctimas para que descarguen herramientas que instalan malware como SquadC o SparrowDoor.
- OceanGate: opera principalmente en Asia, especialmente en India. Sus ataques comienzan con el compromiso de servidores Linux expuestos a Internet, donde instala puertas traseras y recopila credenciales. Posteriormente, puede avanzar hacia sistemas Windows, demostrando su capacidad para desplazarse entre diferentes entornos tecnológicos.
- DarkWire: concentra gran parte de sus operaciones en Latinoamérica y tiene como principales objetivos a las operadoras de telecomunicaciones y los organismos gubernamentales. Utiliza herramientas como CopperDoor y CopperDNS para robar credenciales, recopilar información y desplazarse por las redes comprometidas.
Gobierno y telecomunicaciones, objetivos estratégicos del ciberespionaje
Las organizaciones gubernamentales y las empresas de telecomunicaciones son objetivos especialmente atractivos por la información sensible que gestionan. El acceso a sus redes puede permitir a los atacantes obtener comunicaciones, credenciales y documentos confidenciales, así como consultar registros de llamadas, identificar contactos y conocer la ubicación de abonados.
En determinados entornos, una intrusión también podría alcanzar sistemas de interceptación legal de comunicaciones. No obstante, Check Point Research aclara que las pruebas técnicas disponibles no permiten establecer las motivaciones geopolíticas de cada ataque.
Nuevas herramientas para comprometer sistemas Windows y Linux
Los investigadores han identificado diferentes mecanismos para acceder y mantener la presencia en los sistemas comprometidos. Entre ellos destacan AnnobinDoor y SparrowShell, utilizadas por OceanGate para comprometer servidores Linux, así como componentes SSH modificados para capturar credenciales y facilitar el movimiento entre sistemas.
En entornos Windows, los atacantes recurren a herramientas como CopperLogger, que registra pulsaciones de teclado y actividad del portapapeles, y CopperLsa, diseñada para robar datos de autenticación. Además, SparrowShell puede combinarse con una versión modificada del rootkit Reptile para ocultar procesos, archivos y comunicaciones de red, dificultando su detección.
Cómo protegerse frente a estas campañas
Los hallazgos refuerzan la necesidad de proteger de forma integral redes, dispositivos, servidores y servicios expuestos a Internet. Check Point Research recomienda mantener los sistemas actualizados, supervisar las conexiones sospechosas, controlar los accesos administrativos y analizar los archivos descargados desde páginas web.
También destaca la importancia de detectar el robo de credenciales, limitar el movimiento lateral entre equipos y supervisar las comunicaciones DNS y el tráfico de mando y control.
“Esta investigación revela cómo diferentes grupos de ciberespionaje pueden compartir herramientas e infraestructuras para llevar a cabo operaciones que, a primera vista, parecen independientes. La posible existencia de un proveedor común como CopperDragon demuestra la complejidad de atribuir estos ataques a un actor concreto. Además, el uso de nuevas herramientas maliciosas para Windows y Linux y el interés por sectores estratégicos, como las telecomunicaciones y los organismos gubernamentales, ponen de manifiesto la necesidad de reforzar la prevención, mejorar la visibilidad de las amenazas y proteger las infraestructuras críticas”, explican los expertos de Check Point Research.