Los ciberdelincuentes están aprovechando servicios cloud de confianza como Cloudflare Workers, Vercel, Netlify, GitHub Pages o IPFS para lanzar campañas de phishing cada vez más sofisticadas. En los últimos doce meses se han llevado a cabo más de 390.000 ciberataques de phishing que utilizan estas plataformas legítimas para robar credenciales y, en algunos casos, incluso eludir la autenticación multifactor (MFA).
El uso de infraestructuras ampliamente reconocidas dificulta la detección de estas campañas tanto por parte de los usuarios como de las soluciones de seguridad, ya que los ciberdelincuentes se aprovechan de la reputación y legitimidad de estos servicios para hacer que sus páginas fraudulentas parezcan fiables.
Un ataque en varias fases para robar credenciales
La investigación de Kaspersky revela una campaña de phishing especialmente sofisticada cuyo objetivo es obtener las credenciales de acceso de cuentas de Microsoft.
El ciberataque comienza con un correo electrónico que aparenta proceder de un contacto de confianza e invita al usuario a iniciar sesión mediante un enlace fraudulento. Tras acceder, la víctima llega a una supuesta página de verificación “anti–bot”, donde se le solicita introducir su dirección de correo corporativa para superar su primer CAPTCHA falso.
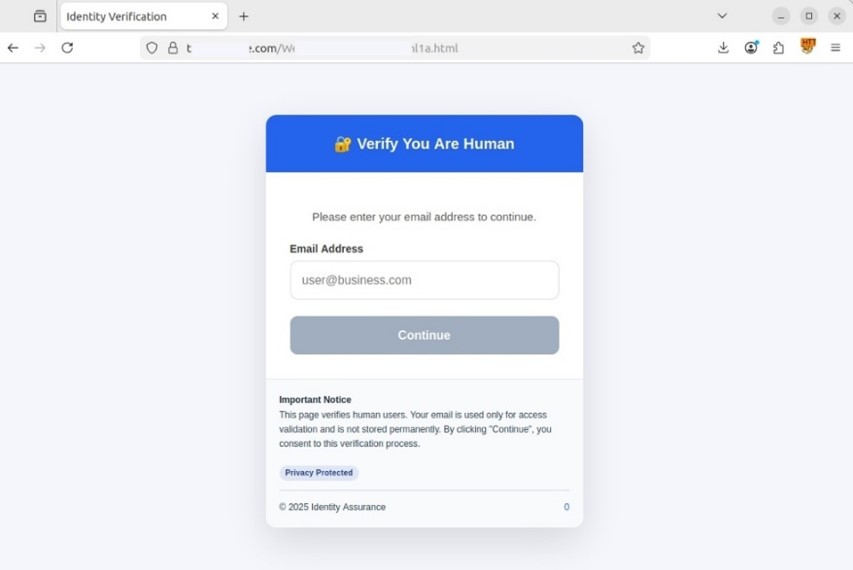
Este paso permite a los ciberdelincuentes recopilar la dirección de correo y redirigir automáticamente al usuario a una página alojada en un subdominio legítimo de Cloudflare Workers. Allí aparece un segundo CAPTCHA, esta vez auténtico y cargado dinámicamente, lo que dificulta aún más su detección por parte de las herramientas de seguridad.
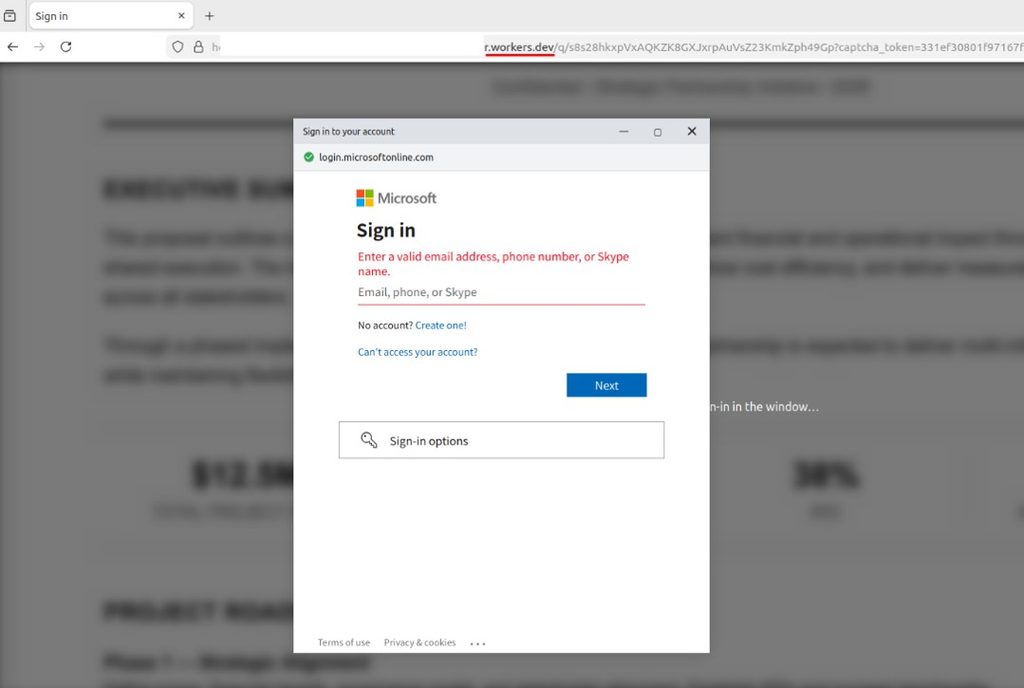
Tras superar esta comprobación, la víctima accede a una ventana de inicio de sesión que reproduce con gran fidelidad el portal de Microsoft 365 mediante la técnica Browser-in-the-Browser (BiTB). Aunque aparenta ser una ventana legítima del navegador, en realidad se trata de una interfaz falsa diseñada para capturar el nombre de usuario, la contraseña, el código de autenticación multifactor y las cookies de sesión.
Una vez introducidas las credenciales, toda la información se envía a los ciberdelincuentes y el usuario es redirigido a una página de error genérica para ocultar el fraude.
«Los ciberdelincuentes aprovechan cada vez más los servicios legítimos por su buena reputación, sus planes gratuitos y las herramientas que ofrecen. En la campaña analizada observamos cómo los atacantes combinaron plataformas cloud legítimas con técnicas como Browser-in-the-Browser para crear ataques de phishing en múltiples fases capaces incluso de eludir la autenticación multifactor. Este tipo de campañas demuestra el creciente nivel de sofisticación del phishing actual«, explica Olga Altukhova, experta en ciberseguridad de Kaspersky.
Cómo protegerse frente a este tipo de ataques
Para reducir el riesgo de ser víctima de campañas de phishing avanzadas, Kaspersky recomienda:
- Desconfiar de CAPTCHAs que solicitan información personal: Los sistemas de verificación normalmente no requieren datos como la dirección de correo electrónico para demostrar que un usuario no es un robot. Si una página solicita información personal durante este proceso, puede ser una señal de alerta de phishing o fraude.
- Prestar atención a las solicitudes de inicio de sesión inesperadas: Incluso si proceden de dominios conocidos o muestran certificados SSL válidos, es recomendable verificar siempre la legitimidad de cualquier solicitud de acceso.
- Comprobar la URL en la barra de direcciones del navegador: Los ataques Browser-in-the-Browser pueden imitar elementos visuales del navegador, como ventanas emergentes o barras de dirección falsas, pero no pueden modificar el dominio real que aparece en la barra principal del navegador.
- Mantener actualizados los navegadores y las extensiones de seguridad: Las actualizaciones periódicas ayudan a corregir vulnerabilidades y mejorar la protección frente a nuevas amenazas.
- Utilizar soluciones de seguridad de confianza: Las soluciones avanzadas deben ser capaces de analizar scripts de páginas web y elementos dinámicos, y no basarse únicamente en la reputación del dominio para detectar amenazas.